Minél több hálózati és digitális funkció kerül az autókba, annál több lehetőség nyílik a támadók előtt is. A veszélyek azonban egyszerű óvintézkedésekkel mérsékelhetők: érdemes lecserélni a gyári jelszavakat, rendszeresen frissíteni a szoftvert, és megválogatni, milyen eszközöket csatlakoztatunk a járműhöz.
## 1. Csatlakozás a multimédiás rendszerhez
A legenyhébb esetben az illetéktelen csak az autó szórakoztató rendszeréhez fér hozzá. A gyártók gyakran azonos Bluetooth- és Wi-Fi-jelszavakat állítanak be az autókban, a tulajdonosok pedig sokszor nem változtatják meg ezeket: vagy nem foglalkoznak vele, vagy nem tudják, hogyan kell.
Ha valaki csupán a multimédiás egységhez csatlakozik, általában nem okoz komoly kárt. Megváltoztathatja a navigáció úti céljait, vagy zavaró zenét játszhat le, ami ugyan nem életveszélyes, de kellemetlen.
Használaton kívül ezért célszerű kikapcsolni a Bluetooth- és Wi-Fi-kapcsolatot, a gyári jelszavakat pedig le kell cserélni. Ez az esetek 95 százalékában elveszi a támadók kedvét a próbálkozástól. Időnként a multimédiás rendszerhez csatlakoztatott eszközök listáját is érdemes átnézni: az elnevezésekből többnyire kiderül, melyik tartozik családtaghoz vagy ismerőshöz, és melyiknek nincs ott helye.
## 2. A kulcs rádiójelének elfogása
A kulcs nélküli nyitás kényelmes, hiszen elég megközelíteni az autót, amely érzékeli a kulcs jelét, majd kinyitja az ajtókat. A rádiójel azonban nem korszerű technológia, és megfelelő titkosítása nehéz. Egy támadó lehallgathatja és rögzítheti a jelet, majd később újra elküldheti az autó vevőegységének, hogy kinyissa az ajtókat.
Az információbiztonsági szakemberek azt javasolják, hogy a kulcsot rádiójeleket blokkoló, árnyékolt tokban – lényegében Faraday-kalitkában – tartsuk. Ezzel csökkenthető a kulcs jelének lemásolásából adódó kockázat. Egyszerűbb óvintézkedésként arra is érdemes figyelni, ki tartózkodik rendszeresen az autónk közelében, amikor beszállunk.
## 3. Biztonsági rés kihasználása
Nem pusztán elméleti veszély, hogy egy autó valamelyik sérülékenységén keresztül távolról irányíthatóvá válik. Charlie Miller és Chris Valasek kutatók 2015-ben egy laptoppal, több kilométeres távolságból vették át egy Saint Louis utcáin haladó autó egyes funkcióinak vezérlését.
A kísérletben részt vevő sofőr előre nem tudta, mire számíthat. A kutatók egy forgalmas autópályán távolról kikapcsolták a sebességváltót. A biztonsági rést a szórakoztató rendszerben találták: ezen keresztül kívülről is be lehetett avatkozni a váltó működésébe. A probléma miatt a vállalatnak több mint 1,4 millió autót kellett visszahívnia.
Az ilyen kockázatok mérsékléséhez fontos a szoftverek időben történő frissítése. Ha a javítás OTA-frissítésként, vagyis interneten keresztül érkezik, a rendszer otthon is naprakésszé tehető; más esetben érdemes hivatalos márkaszervizhez fordulni.
## 4. Az OBD-diagnosztika feltörése
Szinte minden korszerű autóban megtalálható az OBD2 diagnosztikai csatlakozó. A szerelők ezen keresztül kapcsolódnak a vezérlőegységhez, hogy kiolvassák a hibakódokat. Bár a gyártók saját szoftvereket használnak, univerzális diagnosztikai eszközök is léteznek, amelyek Wi-Fi- vagy Bluetooth-kapcsolaton át, okostelefonnal kommunikálnak az autóval.
Az univerzális szkennerekben, illetve magában a portban is lehetnek sérülékenységek. Az OBD-csatlakozó hozzáférést biztosít az autó belső rendszereihez és fedélzeti számítógépéhez. Rendeltetésszerűen különböző funkciók állíthatók be vele, illetve kiolvasható például a fogyasztás és a futásteljesítmény – ezek az adatok a biztosítók és a fuvarozók számára is érdekesek lehetnek.
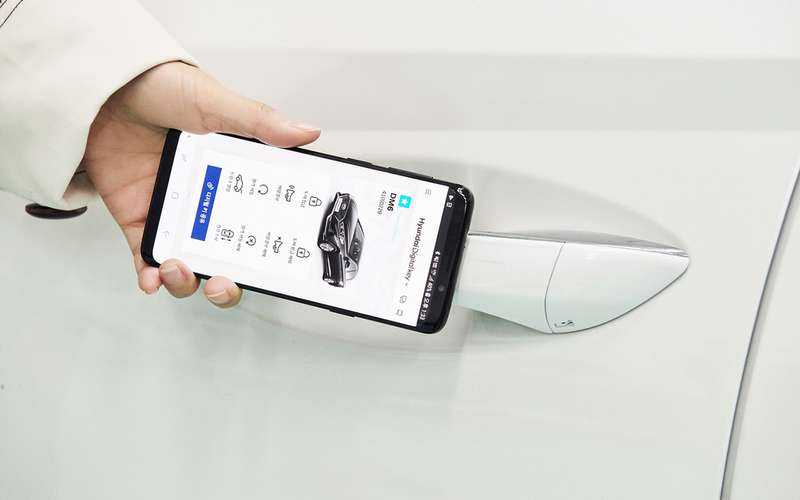
A támadók ugyanakkor az OBD-porton keresztül utánozhatják a chipkulcsot, okostelefon segítségével pedig fékezésre késztethetik az autót, bekapcsolhatják az ablaktörlőt, kikapcsolhatják a szervokormányt vagy megváltoztathatják a sebességváltó üzemmódját.
Ezért ne engedjünk illetékteleneket az indításgátló közelébe, és ismeretlen eszközöket se csatlakoztassunk a diagnosztikai porthoz. A használt szkennert emellett ellenőrizni kell, hogy nincs-e rajta kártékony program.
## 5. Az okostelefon feltörése
Az autót vezérlő alkalmazással felszerelt telefon maga is gyenge pont: elveszhet, ellophatják, vagy kártékony program kerülhet rá. Ezen a biometrikus azonosítás és a védett kommunikációs csatornák alkalmazása sem változtat.
A riasztórendszerek gyártói ma már olyan mobilalkalmazásokat is kínálnak, amelyekkel elindítható az autó, felkapcsolhatók a fényszórók, illetve beállítható a klímaberendezés. Ha azonban egy vírus átveszi az adatforgalom irányítását, a támadók kinyithatják a járművet, beindíthatják a motort, egyes esetekben pedig akár el is indulhatnak vele.
A kockázat csökkentéséhez erős jelszóval kell védeni a telefont, és lehetőleg mindig magunknál kell tartani.
Ahogy az autók egyre okosabbá válnak, a támadók is mind gyakrabban próbálkozhatnak a feltörésükkel. Emiatt azonban nem kell lemondani a korszerű járművekről: a biztonsági rendszerek rendszeres ellenőrzése és néhány alapvető óvintézkedés sokat számíthat.